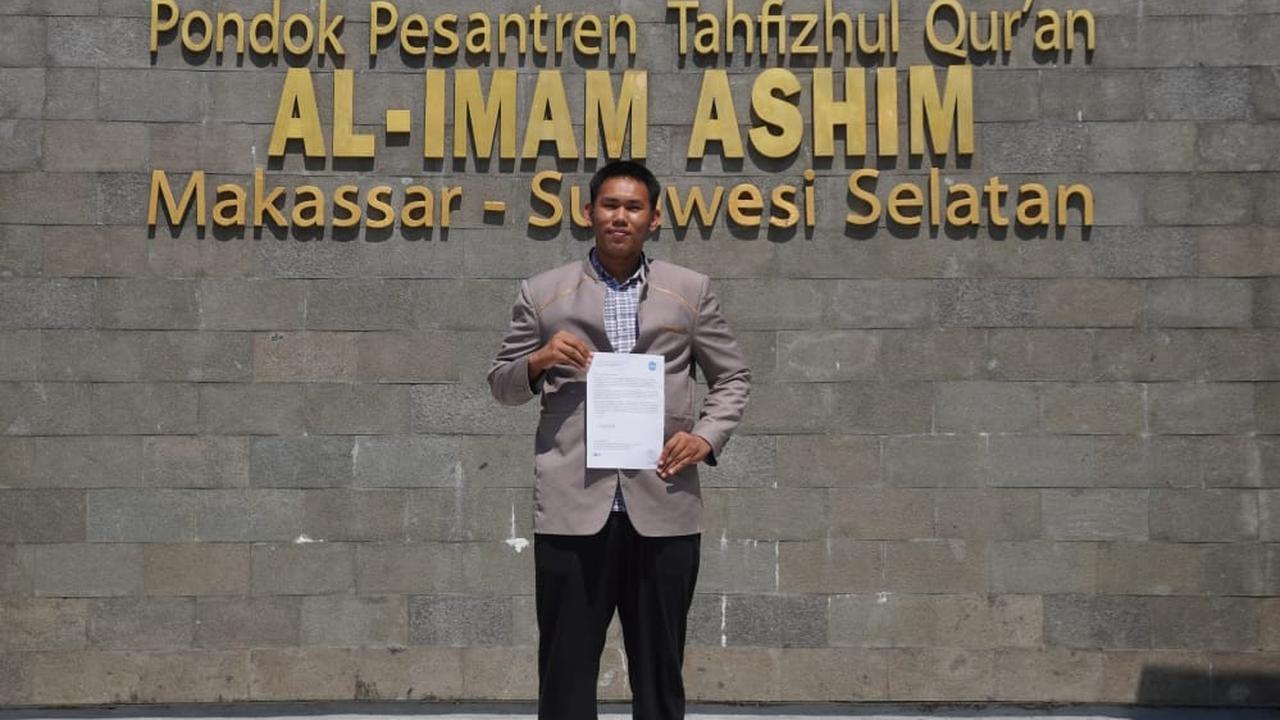
DISTORI.ID – Baru empat bulan belajar keamanan siber secara otodidak, Muhammad Al Hindawi sudah mampu menemukan celah keamanan pada sistem digital milik National Aeronautics and Space Administration (NASA).
Santri Pondok Pesantren Al Imam Ashim, Makassar, tersebut tidak hanya menguji kemampuannya pada sistem NASA.

Ia juga menemukan kerentanan pada sistem digital milik University of Melbourne, Australia.
Dari penelusurannya, Al Hindawi mengidentifikasi dua celah keamanan berjenis SQL Injection pada sistem NASA.
Sementara di University of Melbourne, ia menemukan satu kerentanan dengan jenis yang sama.
Temuan tersebut tidak dimanfaatkan untuk kepentingan pribadi. Al Hindawi memilih melaporkannya melalui mekanisme resmi Vulnerability Disclosure Program (VDP) yang tersedia di platform Bugcrowd.
Laporan yang dikirimkan kemudian mendapat tindak lanjut dari masing-masing institusi.
Tim keamanan siber NASA dan University of Melbourne melakukan validasi terhadap kerentanan yang dilaporkan Al Hindawi.
Dalam proses pencariannya, Al Hindawi terlebih dahulu melakukan pemetaan terhadap aset digital yang menjadi target pengujian.
Salah satu langkah awal yang dilakukannya adalah mengumpulkan sejumlah subdomain.
“Saat melakukan pemetaan (recon), awal mulanya saya menggunakan Subfinder untuk mengumpulkan subdomain,” ujar Al Hindawi, Selasa (15/9/2026).
Subdomain yang berhasil dihimpun selanjutnya diperiksa untuk mengetahui apakah server masih aktif dan memberikan respons.
Untuk proses tersebut, ia menggunakan perangkat bernama httpx.
“Lalu mengecek status response code-nya menggunakan httpx,” katanya.
Dari hasil penyaringan itu, Al Hindawi kemudian memilih sistem yang menunjukkan indikasi adanya celah keamanan pada aplikasi web.
“Dari sana, baru saya cari sistem yang rentan terkena SQL injection,” lanjutnya.
Kemampuan tersebut diperoleh Al Hindawi secara mandiri. Siswa kelas XII itu mengaku baru sekitar empat bulan mendalami dunia keamanan siber.
Selain memanfaatkan berbagai tutorial yang tersedia di YouTube, ia memperluas pengetahuannya dengan mempelajari laporan riset dari peneliti keamanan siber lainnya di Bugcrowd.
Dari laporan-laporan tersebut, Al Hindawi mempelajari pola kerentanan sekaligus memahami bagaimana sebuah temuan keamanan seharusnya didokumentasikan dan dilaporkan.
Menariknya, sebelum melakukan pengujian terhadap sistem milik institusi besar seperti NASA dan University of Melbourne, Al Hindawi terlebih dahulu berlatih menemukan kerentanan pada sistem internal pesantren tempat ia menimba ilmu.
Atas laporan kerentanan yang disampaikan melalui jalur resmi, NASA memberikan Letter of Recognition (LOR) sebagai bentuk pengakuan atas kontribusinya.
Sementara itu, University of Melbourne juga mengonfirmasi temuan tersebut setelah melalui proses validasi oleh tim Cyber Operations. []